Domain schornsteinfeger-brandenburg.de kaufen?
Wir ziehen mit dem Projekt
schornsteinfeger-brandenburg.de um.
Sind Sie am Kauf der Domain
schornsteinfeger-brandenburg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schornsteinfeger-brandenburg.de kaufen?
Muss der Schornsteinfeger den Ruß mitnehmen?
Ja, der Schornsteinfeger ist verpflichtet, den Ruß aus dem Schornstein zu entfernen und mitzunehmen. Dies dient der regelmäßigen Reinigung des Schornsteins und der Vermeidung von Verschmutzungen. Der Ruß wird anschließend fachgerecht entsorgt. **
Was hat der Schornsteinfeger mit dem Abgas des Gasherds zu tun?
Der Schornsteinfeger ist dafür zuständig, die ordnungsgemäße Funktion und Sicherheit von Abgasanlagen zu überprüfen. Dazu gehört auch die Kontrolle von Gasherden, um sicherzustellen, dass das Abgas ordnungsgemäß abgeführt wird und keine Gefahr für die Bewohner besteht. Der Schornsteinfeger kann bei Bedarf auch Reinigungs- und Wartungsarbeiten an der Abgasanlage durchführen. **

Ähnliche Suchbegriffe für Threat Intelligence
Top-Angebote
Produkte zum Begriff Threat Intelligence:
-
Trust under ThreatTrust under Threat , Challenges in a Digital Society , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Redaktion: Orban, Franck~Strand Larsen, Elin~Lindahl, Sondre, Edition: NED, Seitenzahl/Blattzahl: 200, Keyword: Betrayal; Digital; Digitization; Erwachsenenbildung; Fake News; Medien- und Kommunikationssoziologie; Misinformation; Trust; Truth; Vertrauen; distrust; politics, Fachschema: Soziologie, Fachkategorie: Soziologie~Kommunikationswissenschaft~Pädagogik, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 386, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.36785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
1 Jahr Business Support für Trellix (McAfee) Threat Intelligence Exchange Download Win, Multilingual (26-50 User) (TIEYFM-AA-BA)Produktbeschreibung: Trellix (McAfee) Business Support - Technischer Support - für Trellix (McAfee) Threat Intelligence Exchange - 1 Jahr, Service und Support: Technischer Support, Inbegriffene Leistungen: Telefonberatung, Volle Vertragslaufzeit: 1 Jahr, Serviceverfügbarkeit: 24 Stunden pro Tag / 7 Tage pro Woche, Software-Titel: Trellix (McAfee) Threat Intelligence Exchange, Anzahl Lizenzen: 1 Knoten, Lizenzpreise: Volumen / Stufe B (26-50)13,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
1 Jahr Business Support für Trellix (McAfee) Threat Intelligence Exchange Download Win, Multilingual (51-100 User) (TIEYFM-AA-CA)Produktbeschreibung: Trellix (McAfee) Business Support - Technischer Support - für Trellix (McAfee) Threat Intelligence Exchange - 1 Jahr, Service und Support: Technischer Support, Inbegriffene Leistungen: Telefonberatung, Volle Vertragslaufzeit: 1 Jahr, Serviceverfügbarkeit: 24 Stunden pro Tag / 7 Tage pro Woche, Software-Titel: Trellix (McAfee) Threat Intelligence Exchange, Anzahl Lizenzen: 1 Knoten, Lizenzpreise: Volumen / Stufe C (51-100)13,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum sagt der Schornsteinfeger nichts, obwohl der Kamin versottet ist?
Es gibt verschiedene mögliche Gründe, warum der Schornsteinfeger nichts sagt, obwohl der Kamin versottet ist. Möglicherweise hat der Schornsteinfeger den Schaden nicht bemerkt oder er hat ihn nicht als so gravierend eingeschätzt, dass er eine sofortige Maßnahme erfordert. Es könnte auch sein, dass der Schornsteinfeger den Schaden bemerkt hat, aber aus rechtlichen oder organisatorischen Gründen nicht in der Lage ist, sofortige Maßnahmen zu ergreifen. **
-
Will der Schornsteinfeger kommen, obwohl der Kamin noch nie benutzt wurde?
Ja, der Schornsteinfeger sollte trotzdem kommen, auch wenn der Kamin noch nie benutzt wurde. Der Schornsteinfeger überprüft nicht nur die Funktionstüchtigkeit des Kamins, sondern auch den Zustand des Schornsteins und die Abgaswege. Es ist wichtig, regelmäßig eine Überprüfung durch den Schornsteinfeger durchführen zu lassen, um mögliche Gefahren wie beispielsweise Schornsteinbrände oder Kohlenmonoxidvergiftungen zu vermeiden. **
-
Wer kontrolliert Schornsteinfeger?
Wer kontrolliert Schornsteinfeger? Die Tätigkeiten der Schornsteinfeger werden von den zuständigen Behörden und Innungen überwacht. Dazu gehören unter anderem die Bezirksregierungen, das Bundesamt für Wirtschaft und Ausfuhrkontrolle sowie die Handwerkskammern. Die Schornsteinfeger selbst unterliegen strengen gesetzlichen Vorschriften und müssen regelmäßig Prüfungen ablegen, um ihre Qualifikation nachzuweisen. Zudem gibt es regelmäßige Kontrollen der Arbeitsweise und der Einhaltung von Vorschriften durch die zuständigen Stellen. Insgesamt wird also sichergestellt, dass die Schornsteinfeger ihre Aufgaben fachgerecht und gesetzeskonform ausführen. **
-
Hat jedes Unternehmen eine Business Intelligence Abteilung und wann ist Business Intelligence sinnvoll?
Nicht jedes Unternehmen hat eine dedizierte Business Intelligence Abteilung. Die Einrichtung einer solchen Abteilung hängt von verschiedenen Faktoren ab, wie der Größe des Unternehmens, dem Bedarf an Datenanalyse und der strategischen Ausrichtung. Business Intelligence ist sinnvoll, wenn ein Unternehmen große Mengen an Daten sammelt und analysiert, um daraus Erkenntnisse und Handlungsempfehlungen abzuleiten, die zur Verbesserung der Geschäftsprozesse und zur Steigerung der Effizienz beitragen können. **

Kehren Schornsteinfeger ohne Ofen?
Ja, Schornsteinfeger kehren auch Schornsteine, die nicht mit einem Ofen verbunden sind. Sie überprüfen und reinigen regelmäßig alle Arten von Schornsteinen, um sicherzustellen, dass sie ordnungsgemäß funktionieren und keine Gefahr für die Bewohner darstellen. **
Wie reinigt der Schornsteinfeger?
Der Schornsteinfeger reinigt den Schornstein, indem er mit speziellen Werkzeugen und Bürsten Rußablagerungen und Verschmutzungen entfernt. Zuerst überprüft er den Zustand des Schornsteins und stellt sicher, dass keine Hindernisse den Rauchabzug blockieren. Anschließend verwendet er eine Kehrmaschine oder eine Kehrleiter, um den Schornstein von oben nach unten gründlich zu reinigen. Dabei sorgt er dafür, dass der Ruß sicher aufgefangen wird, um keine Verschmutzung im Haus zu hinterlassen. Nach der Reinigung überprüft der Schornsteinfeger den Schornstein erneut, um sicherzustellen, dass er einwandfrei funktioniert. **
Top-Angebote
Produkte zum Begriff Threat Intelligence:
-
Kaspersky Threat Intelligence Bundle - BasicKaspersky Threat Intelligence Bundle - Basic In einer Zeit, in der Cyberbedrohungen immer raffinierter und schwieriger zu erkennen sind, ist es für Unternehmen wichtiger denn je, umfassende Bedrohungsdaten zu sammeln und zu analysieren. Das **Kaspersky Threat Intelligence Bundle - Basic** bietet eine grundlegende, aber leistungsstarke Lösung zur Bedrohungsanalyse, die es Unternehmen ermöglicht, sich kontinuierlich über die neuesten Bedrohungen zu informieren und ihre Sicherheitsmaßnahmen proaktiv zu verstärken. Dieses Bundle richtet sich an Unternehmen jeder Größe, die eine zuverlässige und aktuelle Quelle für Bedrohungsdaten suchen, um sich besser gegen Cyberangriffe zu schützen. Überblick über Kaspersky Threat Intelligence Bundle - Basic Das **Kaspersky Threat Intelligence Bundle - Basic** ist eine umfassende Sammlung von Bedrohungsdaten und Analysen, die speziell darauf ausgelegt ist, Unternehmen einen besseren Überblick über die aktuelle Bedrohungslage zu verschaffen. Dieses Bundle umfasst mehrere Bedrohungsdaten-Feeds, die Informationen zu verschiedenen Arten von Cyberbedrohungen wie Malware, Botnets und Phishing-Websites enthalten. Die Daten werden regelmäßig aktualisiert, sodass Unternehmen stets auf dem neuesten Stand sind und Bedrohungen frühzeitig erkennen können. Hauptfunktionen Echtzeit-Bedrohungsinformationen: Kontinuierliche Updates zu den neuesten Bedrohungen ermöglichen es Unternehmen, schnell auf potenzielle Gefahren zu reagieren. Vielfältige Bedrohungsdaten-Feeds: Informationen über Malware, Botnet-Aktivitäten, Phishing-Websites und mehr, die speziell für die Sicherheitsanforderungen moderner Unternehmen konzipiert sind. Umfassende Bedrohungsanalyse: Detaillierte Analysen und Erkenntnisse helfen Sicherheitsverantwortlichen, Bedrohungen besser zu verstehen und gezielte Maßnahmen zu ergreifen. Integration in bestehende Sicherheitslösungen: Die Bedrohungsdaten können problemlos in vorhandene Sicherheitssysteme integriert werden, um eine ganzheitliche Abwehr zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bereitstellung der Bedrohungsdaten in Formaten wie STIX und TAXII ermöglicht eine automatische Verarbeitung und Integration. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Dank der Echtzeit-Updates und umfassenden Bedrohungsdaten können Unternehmen Bedrohungen frühzeitig erkennen und abwehren. Gezielte Sicherheitsmaßnahmen: Die detaillierten Analysen ermöglichen es Unternehmen, ihre Sicherheitsstrategien anzupassen und proaktiv auf potenzielle Bedrohungen zu reagieren. Erhöhte Cybersicherheitsresilienz: Die kontinuierliche Bedrohungsüberwachung hilft Unternehmen, ihre Widerstandsfähigkeit gegenüber Cyberangriffen zu stärken. Effiziente Ressourcenverwendung: Durch die gezielte Bereitstellung von Bedrohungsdaten können Unternehmen ihre Sicherheitsressourcen optimal einsetzen. Compliance und Risikomanagement: Unterstützung bei der Einhaltung gesetzlicher Anforderungen und beim effektiven Management von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Intelligence Bundle - Basic** lässt sich nahtlos in bestehende Sicherheitssysteme integrieren und bietet Unternehmen einen umfassenden Überblick über die aktuelle Bedrohungslage. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie problemlos in ihre Systeme importieren und verarbeiten können. Dies erleichtert die Implementierung von proaktiven Sicherheitsmaßnahmen und hilft Unternehmen, ihre IT-Infrastruktur kontinuierlich zu schützen. Anwendungsfälle für Kaspersky Threat Intelligence Bundle - Basic Überwachung der Bedrohungslandschaft: Unternehmen erhalten kontinuierliche Updates zu den neuesten Bedrohungen und können sich so besser gegen Cyberangriffe schützen. Frühzeitige Identifikation und Abwehr von Bedrohungen: Die Echtzeit-Bedrohungsdaten ermöglichen eine schnelle Reaktion auf potenzielle Gefahren. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und verbessern die Sicherheitsstrategie.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
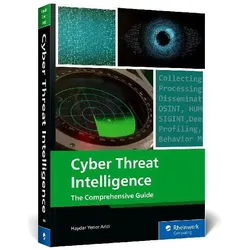
Cyber Threat Intelligence, Fachbücher von Haydar Yener AriciDas Fachbuch "Cyber Threat Intelligence" bietet eine umfassende Einführung in die Techniken und praktischen Anwendungen der Cyber-Bedrohungsintelligenz (CTI). Es richtet sich an Fachleute im Bereich der Cybersicherheit, die ihre Kenntnisse vertiefen und aktuelle Methoden zur Bedrohungserkennung und -abwehr erlernen möchten. Der Leser wird durch den gesamten Lebenszyklus der Bedrohungsintelligenz geführt und erhält Einblicke in die neuesten Werkzeuge und Technologien für die Informationsbeschaffung, das Profiling von Bedrohungsakteuren sowie forensische Analysen auf Netzwerk- und Host-Ebene. Praktische Beispiele veranschaulichen die Schlüsselstrategien der CTI in modernen Sicherheitsoperationen und bieten wertvolle Anleitungen zur effektiven Umsetzung. Dieses Buch ist ein unverzichtbares Nachschlagewerk für alle, die sich mit den Herausforderungen der Cybersicherheit auseinandersetzen.79,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trust under ThreatTrust under Threat , Challenges in a Digital Society , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202410, Produktform: Kartoniert, Redaktion: Orban, Franck~Strand Larsen, Elin~Lindahl, Sondre, Edition: NED, Seitenzahl/Blattzahl: 200, Keyword: Betrayal; Digital; Digitization; Erwachsenenbildung; Fake News; Medien- und Kommunikationssoziologie; Misinformation; Trust; Truth; Vertrauen; distrust; politics, Fachschema: Soziologie, Fachkategorie: Soziologie~Kommunikationswissenschaft~Pädagogik, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 386, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.36785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muss der Schornsteinfeger den Ruß mitnehmen?
Ja, der Schornsteinfeger ist verpflichtet, den Ruß aus dem Schornstein zu entfernen und mitzunehmen. Dies dient der regelmäßigen Reinigung des Schornsteins und der Vermeidung von Verschmutzungen. Der Ruß wird anschließend fachgerecht entsorgt. **
-
Was hat der Schornsteinfeger mit dem Abgas des Gasherds zu tun?
Der Schornsteinfeger ist dafür zuständig, die ordnungsgemäße Funktion und Sicherheit von Abgasanlagen zu überprüfen. Dazu gehört auch die Kontrolle von Gasherden, um sicherzustellen, dass das Abgas ordnungsgemäß abgeführt wird und keine Gefahr für die Bewohner besteht. Der Schornsteinfeger kann bei Bedarf auch Reinigungs- und Wartungsarbeiten an der Abgasanlage durchführen. **
-
Warum sagt der Schornsteinfeger nichts, obwohl der Kamin versottet ist?
Es gibt verschiedene mögliche Gründe, warum der Schornsteinfeger nichts sagt, obwohl der Kamin versottet ist. Möglicherweise hat der Schornsteinfeger den Schaden nicht bemerkt oder er hat ihn nicht als so gravierend eingeschätzt, dass er eine sofortige Maßnahme erfordert. Es könnte auch sein, dass der Schornsteinfeger den Schaden bemerkt hat, aber aus rechtlichen oder organisatorischen Gründen nicht in der Lage ist, sofortige Maßnahmen zu ergreifen. **
-
Will der Schornsteinfeger kommen, obwohl der Kamin noch nie benutzt wurde?
Ja, der Schornsteinfeger sollte trotzdem kommen, auch wenn der Kamin noch nie benutzt wurde. Der Schornsteinfeger überprüft nicht nur die Funktionstüchtigkeit des Kamins, sondern auch den Zustand des Schornsteins und die Abgaswege. Es ist wichtig, regelmäßig eine Überprüfung durch den Schornsteinfeger durchführen zu lassen, um mögliche Gefahren wie beispielsweise Schornsteinbrände oder Kohlenmonoxidvergiftungen zu vermeiden. **
Ähnliche Suchbegriffe für Threat Intelligence
-
1 Jahr Business Support für Trellix (McAfee) Threat Intelligence Exchange Download Win, Multilingual (26-50 User) (TIEYFM-AA-BA)Produktbeschreibung: Trellix (McAfee) Business Support - Technischer Support - für Trellix (McAfee) Threat Intelligence Exchange - 1 Jahr, Service und Support: Technischer Support, Inbegriffene Leistungen: Telefonberatung, Volle Vertragslaufzeit: 1 Jahr, Serviceverfügbarkeit: 24 Stunden pro Tag / 7 Tage pro Woche, Software-Titel: Trellix (McAfee) Threat Intelligence Exchange, Anzahl Lizenzen: 1 Knoten, Lizenzpreise: Volumen / Stufe B (26-50)13,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
1 Jahr Business Support für Trellix (McAfee) Threat Intelligence Exchange Download Win, Multilingual (51-100 User) (TIEYFM-AA-CA)Produktbeschreibung: Trellix (McAfee) Business Support - Technischer Support - für Trellix (McAfee) Threat Intelligence Exchange - 1 Jahr, Service und Support: Technischer Support, Inbegriffene Leistungen: Telefonberatung, Volle Vertragslaufzeit: 1 Jahr, Serviceverfügbarkeit: 24 Stunden pro Tag / 7 Tage pro Woche, Software-Titel: Trellix (McAfee) Threat Intelligence Exchange, Anzahl Lizenzen: 1 Knoten, Lizenzpreise: Volumen / Stufe C (51-100)13,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trellix (McAfee) Threat Intelligence Exchange inkl. 1 Jahr Business Support Download Win, Multilingual (26-50 User) (TIECDE-AA-BA)Produktbeschreibung: Trellix (McAfee) Threat Intelligence Exchange - Lizenz + 1 Jahr Business Support - 1 Knoten, Produkttyp: Lizenz, Kategorie: Sicherheitsanwendungen - Eindringlings- und Schwachstellenerkennung, Anzahl Lizenzen: 1 Knoten, Lizenzpreise: Volumen / Stufe B (26-50), Bundled Support: 1 Jahr Business Support, Sprache: Englisch, Service & Support: Update als neue Release-Fassung30,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
1 Jahr Business Support für Trellix (McAfee) Threat Intelligence Exchange Download Win, Multilingual (101-250 User) (TIEYFM-AA-DA)Produktbeschreibung: Trellix (McAfee) Business Support - Technischer Support - für Trellix (McAfee) Threat Intelligence Exchange - 1 Jahr, Service und Support: Technischer Support, Inbegriffene Leistungen: Telefonberatung, Volle Vertragslaufzeit: 1 Jahr, Serviceverfügbarkeit: 24 Stunden pro Tag / 7 Tage pro Woche, Software-Titel: Trellix (McAfee) Threat Intelligence Exchange, Anzahl Lizenzen: 1 Knoten, Lizenzpreise: Volumen / Stufe D (101-250)11,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer kontrolliert Schornsteinfeger?
Wer kontrolliert Schornsteinfeger? Die Tätigkeiten der Schornsteinfeger werden von den zuständigen Behörden und Innungen überwacht. Dazu gehören unter anderem die Bezirksregierungen, das Bundesamt für Wirtschaft und Ausfuhrkontrolle sowie die Handwerkskammern. Die Schornsteinfeger selbst unterliegen strengen gesetzlichen Vorschriften und müssen regelmäßig Prüfungen ablegen, um ihre Qualifikation nachzuweisen. Zudem gibt es regelmäßige Kontrollen der Arbeitsweise und der Einhaltung von Vorschriften durch die zuständigen Stellen. Insgesamt wird also sichergestellt, dass die Schornsteinfeger ihre Aufgaben fachgerecht und gesetzeskonform ausführen. **
-
Hat jedes Unternehmen eine Business Intelligence Abteilung und wann ist Business Intelligence sinnvoll?
Nicht jedes Unternehmen hat eine dedizierte Business Intelligence Abteilung. Die Einrichtung einer solchen Abteilung hängt von verschiedenen Faktoren ab, wie der Größe des Unternehmens, dem Bedarf an Datenanalyse und der strategischen Ausrichtung. Business Intelligence ist sinnvoll, wenn ein Unternehmen große Mengen an Daten sammelt und analysiert, um daraus Erkenntnisse und Handlungsempfehlungen abzuleiten, die zur Verbesserung der Geschäftsprozesse und zur Steigerung der Effizienz beitragen können. **
-
Kehren Schornsteinfeger ohne Ofen?
Ja, Schornsteinfeger kehren auch Schornsteine, die nicht mit einem Ofen verbunden sind. Sie überprüfen und reinigen regelmäßig alle Arten von Schornsteinen, um sicherzustellen, dass sie ordnungsgemäß funktionieren und keine Gefahr für die Bewohner darstellen. **
-
Wie reinigt der Schornsteinfeger?
Der Schornsteinfeger reinigt den Schornstein, indem er mit speziellen Werkzeugen und Bürsten Rußablagerungen und Verschmutzungen entfernt. Zuerst überprüft er den Zustand des Schornsteins und stellt sicher, dass keine Hindernisse den Rauchabzug blockieren. Anschließend verwendet er eine Kehrmaschine oder eine Kehrleiter, um den Schornstein von oben nach unten gründlich zu reinigen. Dabei sorgt er dafür, dass der Ruß sicher aufgefangen wird, um keine Verschmutzung im Haus zu hinterlassen. Nach der Reinigung überprüft der Schornsteinfeger den Schornstein erneut, um sicherzustellen, dass er einwandfrei funktioniert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.